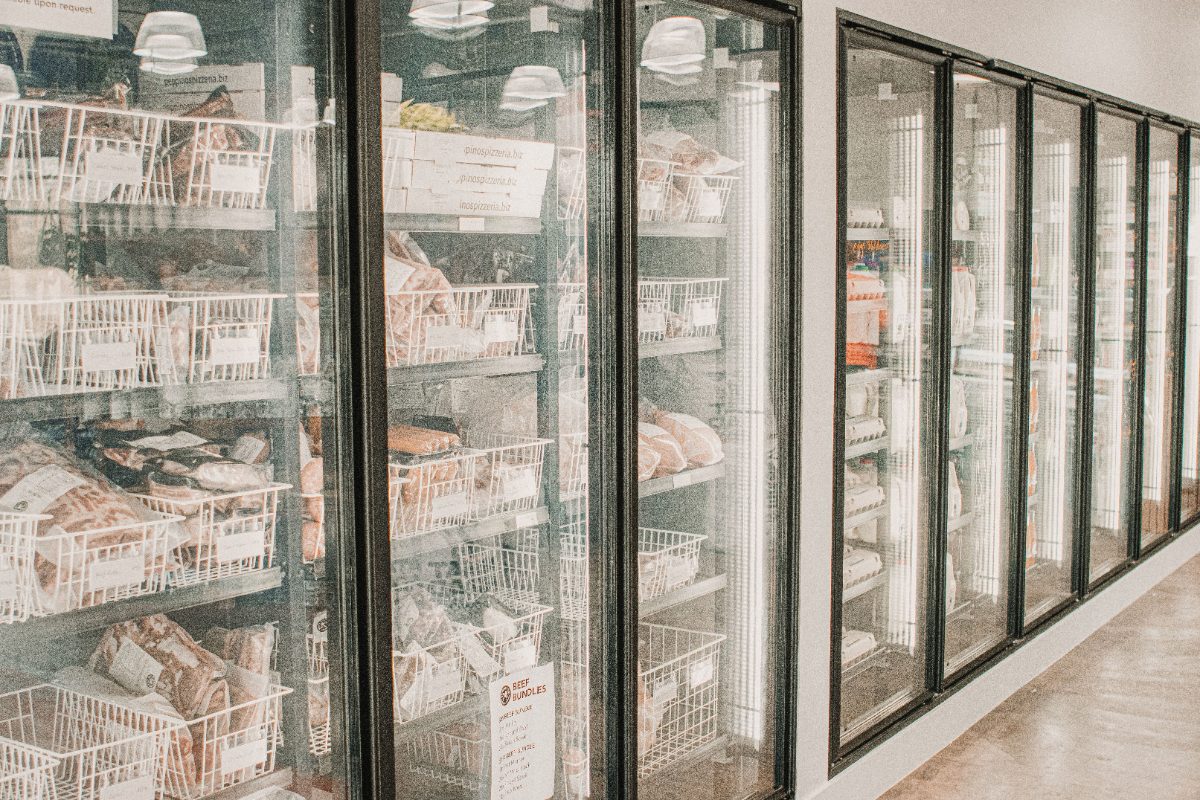

Directorul Agenției Uniunii Europene pentru Securitate Cibernetică a avertizat marțea trecută că, după atacurile asupra frigiderelor din supermarketuri, următoarea țintă ar putea fi electrocasnicele din locuințe. „Astăzi au fost frigiderele, mâine ar putea fi routerele, poimâine electrocasnicele”, a declarat Juhan Lepassaar pentru AFP, adăugând că securitatea „nu ar trebui și nu poate fi o chestiune secundară”.
Avertismentul a fost preluat de presa europeană cu accent pe bucătărie. Realitatea tehnică a incidentelor e însă diferită.
Ce a fost atacat în realitate
Aparatele vizate nu au fost frigidere inteligente, ci controlere industriale de refrigerare, echipamentele care administrează răcirea într-un magazin întreg. În Franța au fost afectate peste 350 de supermarketuri în octombrie, cu temperaturi raportate de până la plus cincizeci de grade, marfă aruncată și câteva incendii.
Pe 2 noiembrie a urmat un al doilea val, în mai multe țări europene. Potrivit alertei Directoratului Național de Securitate Cibernetică, actualizată pe 3 noiembrie, atunci au fost semnalate creșteri anormale de temperatură și în România, la șase magazine care aparțin unui singur lanț comercial.
Alerta DNSC enumeră echipamentele vizate. Printre ele, un model Danfoss retras din fabricație și rămas fără suport de securitate, altul declarat end of life în 2021 și variante care rulau versiuni vechi de software. Multe dintre aceste interfețe de administrare erau accesibile direct din internet, situație pe care documentul o descrie drept contrară bunelor practici.
DNSC precizează că prezența unui echipament din listă nu confirmă, în sine, compromiterea, și că nu există confirmare publică privind exploatarea unor vulnerabilități anume în toate incidentele raportate.
Cine răspunde, conform legii
Regulamentul european cunoscut drept Cyber Resilience Act cere ca securitatea să fie prevăzută încă din proiectarea produselor conectate. A intrat în vigoare în decembrie 2024, iar obligațiile principale se aplică din 11 decembrie 2027.
Articolul 69 al regulamentului prevede însă că produsele puse pe piață înainte de acea dată intră sub cerințe doar dacă, ulterior, suferă o modificare substanțială. Practic, noile reguli privesc aparatele care urmează să fie fabricate, nu pe cele deja montate.
Pentru echipamentele aflate deja în funcțiune, DNSC citează în aceeași alertă Legea 58/2023, articolul 5 litera a, potrivit căreia responsabilitatea securității cibernetice a unui sistem revine persoanei fizice sau juridice care îl deține, îl administrează ori îl utilizează.
Ce poate face un utilizator obișnuit
În cazul unui aparat casnic conectat la internet, proprietarul nu poate interveni asupra firmware-ului și nu poate verifica singur ce transmite dispozitivul. Rămân însă câteva măsuri la îndemână.
Electrocasnicele conectate pot fi ținute pe o rețea separată de calculatoarele și telefoanele cu date importante, folosind funcția de rețea pentru oaspeți existentă pe majoritatea routerelor. Interfețele de administrare ale dispozitivelor nu ar trebui expuse niciodată în internet. Înainte de cumpărare merită pusă întrebarea privind durata suportului cu actualizări de securitate, iar un aparat care nu mai primește actualizări trebuie considerat vulnerabil permanent, resetarea la setările din fabrică nefiind suficientă.
Analiza completă a cazului, cu documentele oficiale citate integral, a fost publicată de DataAudit.net: Securitatea dispozitivelor conectate: cine răspunde.